Una fallada en el llenguatge informàtic PHP provoca el tancament de llocs web a tot el món

Retirades preventives mentre els experts adverteixen que actors maliciosos podrien explotar una vulnerabilitat en el llenguatge utilitzat pel 70% dels llocs web.
Llocs web d'arreu del planeta s'han quedat a les fosques després que es trobés una vulnerabilitat greu en un llenguatge informàtic utilitzat per construir bona part de la World Wide Web.
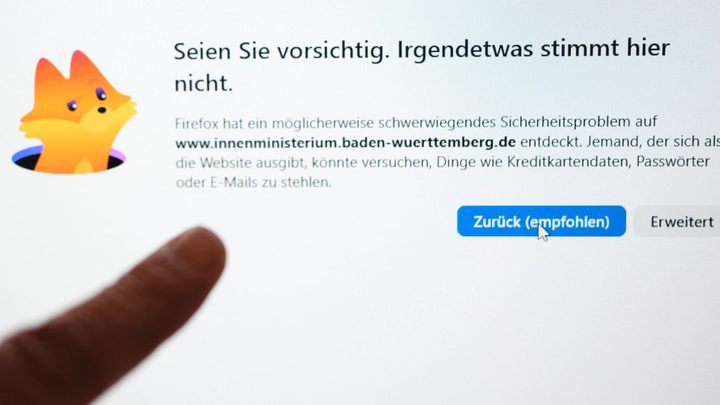
Llocs web belgues, holandesos, finlandesos, francesos i alemanys es trobaven entre els que els governs van retirar temporalment mentre s'afanyaven a corregir la debilitat crítica en PHP, un llenguatge utilitzat per gairebé el 70% dels llocs web.
La vulnerabilitat en el llenguatge de programació, que es va fer pública dimarts, va despertar advertències d'agències de seguretat nacional a Washington i Londres. Això significa que milions de llocs web s'hauran de reparar. Un expert en infraestructura d'internet va dir que actors estatals russos o criminals organitzats podrien explotar el defecte per dur a terme ciberatacs.
Wordpress, un dels sistemes de llocs web més comuns, utilitza PHP, igual que Wikipedia, el programari de missatgeria Slack i —almenys històricament— gran part de Facebook. La Fundació Wikimedia va declarar que havia retirat diversos sistemes dimecres com a mesura preventiva fins que poguessin ser reparats.
L'organització darrere del llenguatge va emetre un pegat dimecres després que investigadors que provaven ciberdefenses descobrissin el defecte. L'Agència de Seguretat Nacional dels EUA va dir a totes les organitzacions que utilitzen PHP que desconnectin els seus sistemes si no podien corregir-los immediatament. Va afirmar que la vulnerabilitat podria «proporcionar un camí directe al sistema de fitxers o a la base de dades del servidor».
El Centre Nacional de Ciberseguretat del Regne Unit va donar un consell similar i va demanar a les organitzacions que comprovin si hi ha «portes del darrere instal·lades per un atacant».
Com que una solució ja és pública i les eines d'IA són capaces de fer enginyeria inversa del error amb poc esforç, els experts van afirmar que s'estaven preparant per a una onada d'intrusions a mesura que els pèrfids s'afanyaven a avançar-se a les actualitzacions.
La IA impulsava una «cursa per explotar», va dir Costin Raiu, cofundador de la firma d'investigació de ciberseguretat i resposta a incidents TLP:Black. Va declarar que el pas següent era la «vulneració massiva de tots els servidors web vulnerables d'internet».
El professor Alan Woodward, expert en ciberseguretat de la Universitat de Surrey, va assenyalar: «Va ser molt sorprenent i preocupant a causa de l'extensió amb què s'utilitza PHP a tot el món. PHP va emetre un pegat molt ràpidament. El més important és que tothom qui l'utilitza l'apliqui per assegurar-se que els seus sistemes són segurs.
La part preocupant és que hi haurà una llarga cua de llocs web que potser no rebran un bon manteniment i continuaran sent vulnerables, la qual cosa significa que podríem veure setmanes i mesos d'atacs continus. Pel que fa als grans objectius llaminers, espero de tot cor que s'estiguin pegant ràpidament».
Woodward va dir que hi havia una finestra d'oportunitat per a actors maliciosos. «Hi ha aquesta cursa i algunes persones, malauradament, ni tan sols saben que hi estan participant».
OpenAI va afirmar que va liderar una coalició d'investigadors que va descobrir el defecte i va defensar que la «IA de frontera» havia estat clau. L'investigador que va trobar la debilitat, no obstant això, va dir que va utilitzar models disponibles per al públic.
L'empresa de ciberseguretat Calif va assenyalar en una entrada de blog que va trobar les fallades amb l'ajuda d'un model de llenguatge gran l'1 d'agost i havia estat treballant en una solució des d'aleshores. L'empresa de ciberseguretat Wiz, propietat d'Alphabet, va indicar en una entrada de blog que ella també ho havia descobert amb l'ajuda de Wiz Atlas, la seva eina d'investigació autònoma de vulnerabilitats d'IA, així com Gemini 4 Argon de Google i GPT-5.6 Sol d'OpenAI.
Les vulnerabilitats van romandre amagades en el codi font de PHP durant més d'una dècada i hauria estat extraordinàriament complicat per a un pirata informàtic humà aprofitar-les, segons l'entrada de Wiz.
En una entrada de blog tard a la nit de dimecres, el cap de seguretat d'Amazon, CJ Moses, va dir que el seu equip de seguretat va detectar un intent d'explotar les vulnerabilitats contra un dels seus sistemes de paranys «honeypot» el 17 octubre, quatre dies abans de la divulgació pública.
L'intent al sistema va provenir d'una adreça d'internet anònima, suggerint que l'activitat va ser duta a terme per un actor d'amenaces, va afegir Moses, assenyalant que no estava clar com l'actor va conèixer les fallades mentre estaven sota embargament.
En un comunicat, la Casa Blanca va manifestar que se li va fer saber la fallada divendres.
Al Regne Unit, els llocs web pertanyents als ajuntaments d'Edimburg, Bristol i Oxford van ser desconnectats. A França, llocs web de governs locals, inclòs el de la prefectura de policia de París, van caure dimecres, igual que als Països Baixos el servei d'identitat digital nacional, el lloc web de la cambra de representants i el lloc del centre nacional de ciberseguretat.
La Direcció de Senyals d'Austràlia es va veure temporalment afectada per la fallada durant la nit hora local, amb l'agència nacional de ciberdefensa assenyalant que altres llocs web governamentals podrien haver estat afectats de manera similar.
Michał Woźniak, expert en infraestructura d'internet, va expressar: «Hi haurà molta explotació automàtica d'això». El error podria permetre als miners de criptomonedes explotar servidors vulnerables a costa d'altres persones, va dir.
També va assenyalar que grans organitzacions criminals i actors estatals russos podrien utilitzar els llocs vulnerables com a plataforma de llançament per dur a taxa d'atac de denegació de servei distribuït (DDoS) i altres ciberatacs.
El problema va posar de manifest el mal estat de la infraestructura d'internet, segons Woźniak, un fet que està sortint a la llum gràcies a l'avanç dels models d'IA, però que ha estat un problema de llarga evolució. Les vulnerabilitats subjacents que va trobar l'investigador tenien dècades d'antiguitat.
«Això és un problema ambiental en una indústria on hi ha un incentiu per avançar ràpidament i fer canvis», va dir. «Hi ha un incentiu per desplegar una cosa i després no actualitzar-la mai i no pensar en el manteniment».