Una fallada de seguretat oculta durant dècades en PHP amenaça milions de webs
La intel·ligència artificial ha permès descobrir dues vulnerabilitats crítiques en el llenguatge de programació PHP, utilitzat en prop del 70% de les webs, provocant alarmes globals i desconnexions preventives.
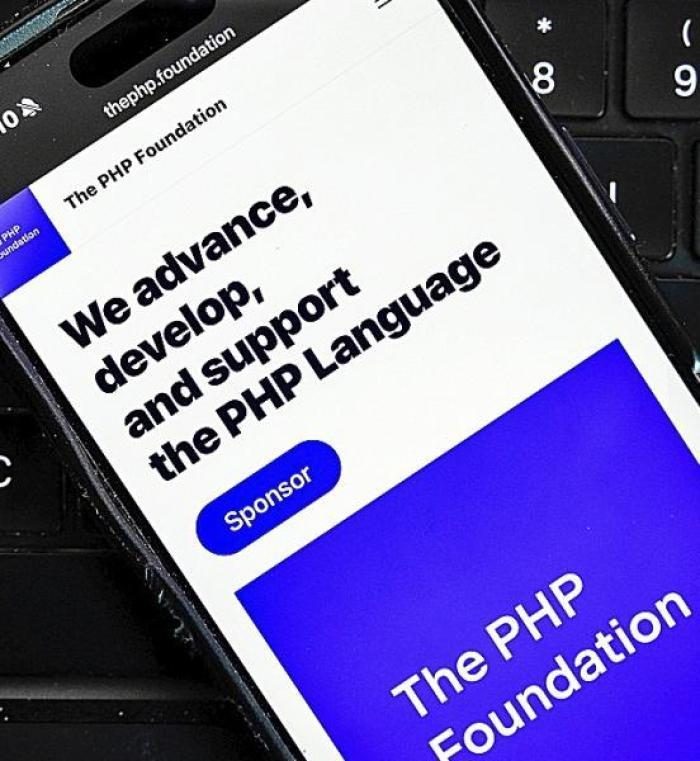
La intel·ligència artificial ha destapat una fallada oculta durant dècades en un llenguatge de programació utilitzat en milions de pàgines web a tot el món que ha disparat les alarmes globals i deslligat una carrera contra el crono per a protegir Internet. L'abast del problema és tal que organismes públics i empreses han arribat a desconnectar de manera preventiva pàgines web mentre aplicaven pegats de seguretat. Amb ajuda de la intel·ligència artificial, s'han descoberts dues vulnerabilitats crítiques que portaven dècades ocultes en PHP, un llenguatge de programació creat en els anys noranta del passat segle, que està darrere de milions de pàgines web de tot el món. PHP està darrere de multitud de plataformes, des de botigues online a sistemes com la Wikipedia o llocs creats amb sistemes com WordPress. Segons W3Techs, està present en al voltant del 70% de les pàgines web. Perquè ha quedat al descobert una fallada que afecta de manera simultània a milions de pàgines web de tot el món. La vulnerabilitat permet que un atacant pugui prendre el control de la pàgina través d'Internet sense necessitat que compti amb les credencials d'accés. Un ciberdelincuente podria controlar la pàgina, robar informació o alterar continguts. Amazon va alertar que la vulnerabilitat ja estava sent explotada per hackers abans de la seva divulgació pública. La companyia va detectar intents d'atac quatre dies abans que s'anunciés la fallada. Els experts adverteixen que el major risc està en els llocs d'organitzacions petites amb pocs recursos de seguretat, i s'espera que es disparin els intents d'explotar aquestes bretxes durant les pròximes setmanes. Després de #descobrir la fallada, s'han llançat actualitzacions d'emergència per a corregir les dues vulnerabilitats crítiques. Les autoritats de ciberseguretat d'Europa, Regne Unit, el Japó i Austràlia i l'Agència de Seguretat Nacional dels Estats Units van llançar alertes. L'alarma és tal que fins i tot la primera ministra del Japó, Sanae Takaichi, va emetre un advertiment públic urgent el dimecres a la nit. A Espanya, el Centre Criptogràfic Nacional va llançar un avís amb la recomanació de "apagar els serveis exposats l'ús dels quals no sigui indispensable". La recomanació generalitzada de tots aquests organismes és actualitzar immediatament totes les web que usen PHP. El problema és de tal magnitud que s'insta a les organitzacions a apagar els sistemes fins que no puguin aplicar els pegats de seguretat. Pàgines d'organismes públics a Europa i altres països van quedar temporalment fora de servei mentre els seus responsables tractaven de protegir-les.
En una llista que no deixa de créixer, es van apagar de manera preventiva serveis d'alerta meteorològica, pàgines web municipals, d'hospitals, autoritats audaneras, ministeris, serveis judicials o llocs web administratius .L'aerolínia ANA va desactivar el seu web i la seva aplicació, bancs com Mitsubishi UFJ i Nomura van suspendre serveis secundaris i Wikipedia i la #BBC van desconnectar part de la seva infraestructura. La correcció del problema depèn principalment dels responsables dels llocs web, experts recomanen als usuaris estar atents a les comunicacions dels serveis afectats i desconfiar de correus o missatges que aprofitin la repercussió de l'incident per a sol·licitar contrasenyes o altres dades personals. La primera vulnerabilitat va ser detectada per investigadors de l'empresa Calif amb ajuda del model GPT-5.6 Sol de OpenAI. La signatura de seguretat Wiz, propietat de Google, va trobar a més una segona vulnerabilitat utilitzant també eines d'intel·ligència artificial. Tot indica que els errors portaven ocults durant dècades en el codi de PHP. La demostració que podien #explotar requeria d'una cadena d'accions molt complexa pràcticament impossible de #realitzar pels humans. La IA és el que ha permès identificar i després provar aquests escenaris d'atac. L'incident posa de manifest la capacitat de la IA per a trobar bretxes de seguretat. En l'altra cara de la moneda, és una eina que és utilitzada "perquè els atacants desenvolupin amb rapidesa eines ofensives i codis d'explotació", segons va advertir ahir OpenAI.